第二步:VPS 自建代理的最终方案与排障
这是一篇可独立阅读的 VPS 搭建文章。原文中的账号和付款操作不能解决服务器丢包、认证失败或客户端断网;本篇只处理“买好 VPS 后,怎样让 iPhone 小火箭和电脑 Clash Verge 稳定连接”。
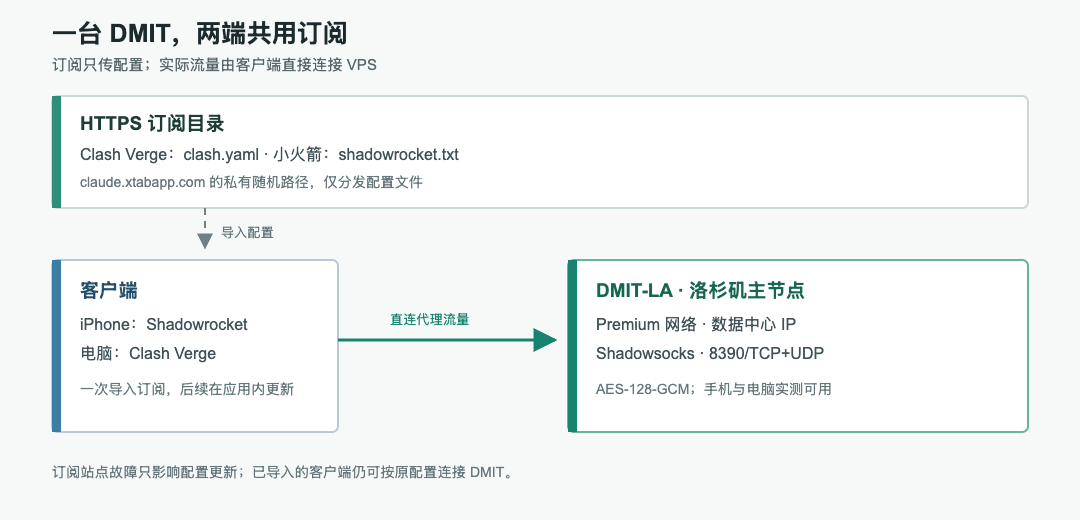
一、最终方案:先搭出可验证的一跳连接
当前发布方案:一台 DMIT 洛杉矶 Premium VPS,客户端直连。 服务器运行 shadowsocks-libev,协议为 Shadowsocks AES-128-GCM,端口 8390/TCP+UDP,使用独立随机密码。客户端显示名为 DMIT-LA。小火箭和 Clash Verge 通过 claude.xtabapp.com 的私有 HTTPS 订阅分别获取配置;订阅域名只发文件,不中转网页流量。订阅中目前只有这台 DMIT,不提供自动切换到未经验证的线路。
| 组件 | 实际配置 | 验收方式 |
|---|---|---|
| VPS | DMIT 洛杉矶 Premium,1 vCPU / 2 GB / 20 GB,数据中心 IPv4 | 面板在线、SSH 可登录、线路实测 |
| 服务端 | Shadowsocks aes-128-gcm,8390/TCP+UDP,systemd 开机自启 |
服务 active、端口监听、日志无认证错误 |
| iPhone | Shadowrocket,小火箭订阅地址 | 选 DMIT-LA 后打开真实网页 |
| 电脑 | Clash Verge,Clash 订阅地址 | 更新订阅,选择 DMIT-LA 后打开真实网页 |
| 分发站 | claude.xtabapp.com,HTTPS + 随机私有路径 |
两种订阅文件均可下载且格式可解析 |
实际搭建顺序:
- 按 DMIT 注册与套餐选择下单,实例开通后记录公网 IP、系统版本与初始 SSH 信息。首次登录后添加自己的 SSH 公钥。我们这台电脑已有
~/.ssh/id_rsa.pub,无需再生成一把;新读者应使用自己已有的公钥。 - 在全新 Ubuntu VPS 上安装 Shadowsocks,生成与其他服务不同的随机密码,配置
aes-128-gcm和8390/TCP+UDP,交给 systemd 管理。交付目录提供的provision-vps.sh仅适用于你已拿到 SSH 管理权的新 Ubuntu 机器;现有 DMIT 服务已部署,不要在运行中的节点上重新执行安装。 - 确认云平台防火墙允许
8390/TCP和8390/UDP,但 SSH 管理口尽量限制可信来源。检查服务状态与监听端口,再从客户端网络访问实际网站。服务端启动成功不等于手机已经连通。 - 使用私有订阅页把配置导入 小火箭与 Clash Verge。先确认订阅更新成功,再选
DMIT-LA,最后验证 Google 等真实网页和约 1 MB 的持续下载。不要只看连接图标或小包延迟。
独立的 一键配置与订阅文档保留脚本参数与文件说明。它是新 VPS 的部署工具,不是已经在用的 DMIT 上随意重装的指令。
二、为什么这样选
先选线路,再选协议。 本次从同一电脑网络到 DMIT 10 次 ping 没有丢包,平均约 191 ms;可用节点访问 Google 小请求约 0.7 秒,1 MB 下载约 1.7 秒。iPhone 小火箭在新节点上能打开 Google,UDP 转发开启也可用。这些是 2026-09-25 的样本,不保证其他运营商或时段一样。
AES-128-GCM 是本案例已验证的共同格式。 小火箭与 Clash Verge 都能导入。旧节点出现认证失败时,我们同时调整了端口、密码和加密方法,所以不能断言“仅仅换算法”解决一切;最终方案选择的是整个通过端到端验证的组合。
一跳结构更容易排障。 手机/电脑直接到 DMIT,再到目标网站。额外的入口 VPS 会带来第二段网络、NAT、DNS 与 MTU 问题;只有实测“用户到入口”和“入口到出口”两段都比直连可靠,才值得考虑双跳。订阅服务器不在数据转发路径上,故障只影响配置更新。
这不是住宅代理。 洛杉矶 VPS 的 IPv4 是机房地址。客户端显示的国旗、修改 iPhone 时区、切换协议,都不会改变 IP 类型,也不能保证某项服务一定接受账号或访问。
三、可能的问题与排查顺序
| 现象 | 先查什么 | 本次经验 |
|---|---|---|
| VPS 面板在线、测速有延迟,网页却打不开 | 10 次以上丢包、真实网页、1 MB 持续下载 | 面板状态和小包延迟不能代表持续传输;曾有旧线路 10 次丢 3 次,1 MB 在 25 秒只收约 255 KB。该线路未进入当前订阅。 |
| 小火箭显示 VPN,但网页没网 | 订阅是否更新、节点是否选中、服务端认证日志、端口和算法 | VPN 图标只表示本地隧道启动;旧 chacha20-ietf-poly1305 节点出现过认证错误。当前 AES-128-GCM 组合在手机上实测可用。 |
| 关闭手机 UDP 转发仍打不开 | 先看 TCP 访问和服务端日志,再看 DNS/UDP | 本次问题不是单纯由 UDP 开关引起;不能把“关 UDP”当通用修复。 |
| Clash Verge 或 WireGuard 开启后电脑整机断网 | 系统代理、TUN、DNS、IPv6 和路由 | 先关闭新启用的 TUN/系统代理恢复网络,再逐项打开验证;不要直接覆盖已有可用配置。 |
| 新协议进程在监听但应用仍无法访问 | 实际握手、目标域名解析、完整网页 | 试验性的 VLESS/REALITY 未通过完整客户端验证,已停用,也不加入订阅。 |
| IP 地区或账号可用性不符合预期 | IP 注册信息、出口 IP、服务商地区规则分别核对 | 数据中心 IP 不等于家庭宽带;地理数据库图标也不是归属证明。 |
排查顺序应固定为:基础网络 → VPS 丢包与吞吐 → 服务端监听与日志 → 订阅文件 → 客户端选择与系统路由 → 真实网页。改一项测一项,并保留原来能用的配置以便回退。不要把节点密码、root 凭据或 WireGuard 私钥贴给 AI;可以提供脱敏日志、运营商、测试时段、丢包和下载结果,让它判断问题发生在哪一层。